I dati di log sono tra le fonti di informazione più importanti degli ambienti IT moderni. Mostrano cosa succede realmente in sistemi, applicazioni, reti e piattaforme cloud. Allo stesso tempo, volumi di dati in crescita, formati diversi e requisiti di sicurezza sempre più elevati pongono molti team di fronte a sfide importanti.
Con l’attuale evoluzione di i-Vertix, il Log Management è stato completamente rinnovato. L’obiettivo era non solo raccogliere e archiviare i dati di log, ma elaborarli in modo più intelligente, renderli più utilizzabili e impiegarli maggiormente per le analisi di sicurezza.
Il risultato è una moderna Log Data Pipeline basata su Elastic, che integra strettamente log ingestion, elaborazione dei dati, analisi e funzionalità di sicurezza.
Una nuova base per la Log Data Pipeline
L’architettura rinnovata di i-Vertix si basa su una pipeline scalabile per l’acquisizione e l’elaborazione dei dati di log. I log provenienti da infrastruttura, applicazioni, ambienti cloud o componenti di rete possono essere acquisiti centralmente ed elaborati in modo efficiente.
Grazie alla flessibile log ingestion, è possibile integrare rapidamente diverse fonti. Allo stesso tempo, la pipeline garantisce che anche grandi volumi di dati vengano elaborati in modo stabile e resi disponibili per le analisi.
Dati di log strutturati invece di flussi di testo confusi
Un elemento centrale del rinnovamento è il miglioramento dell’elaborazione dei dati di log non strutturati. I log vengono automaticamente analizzati, normalizzati e convertiti in un formato strutturato.
Questo permette di confrontare, filtrare e analizzare meglio i dati provenienti da sistemi diversi. I team ottengono una base dati coerente, utilizzabile sia per il monitoring che per il troubleshooting e le analisi di sicurezza.
Contesto attraverso l’arricchimento intelligente dei dati
I dati di log vengono arricchiti con informazioni aggiuntive durante l’elaborazione. Tra queste, ad esempio, il contesto dell’infrastruttura, host, servizi o informazioni sugli utenti.
Questo arricchimento trasforma singole voci di log in dataset significativi, che rendono visibili le correlazioni e permettono un’analisi mirata.
Log Intelligence invece di semplice raccolta dati
Il rinnovamento di i-Vertix va consapevolmente oltre il classico Log Management. Oltre all’archiviazione e alla ricercabilità dei log, l’attenzione si concentra sempre più sulla Log Intelligence.
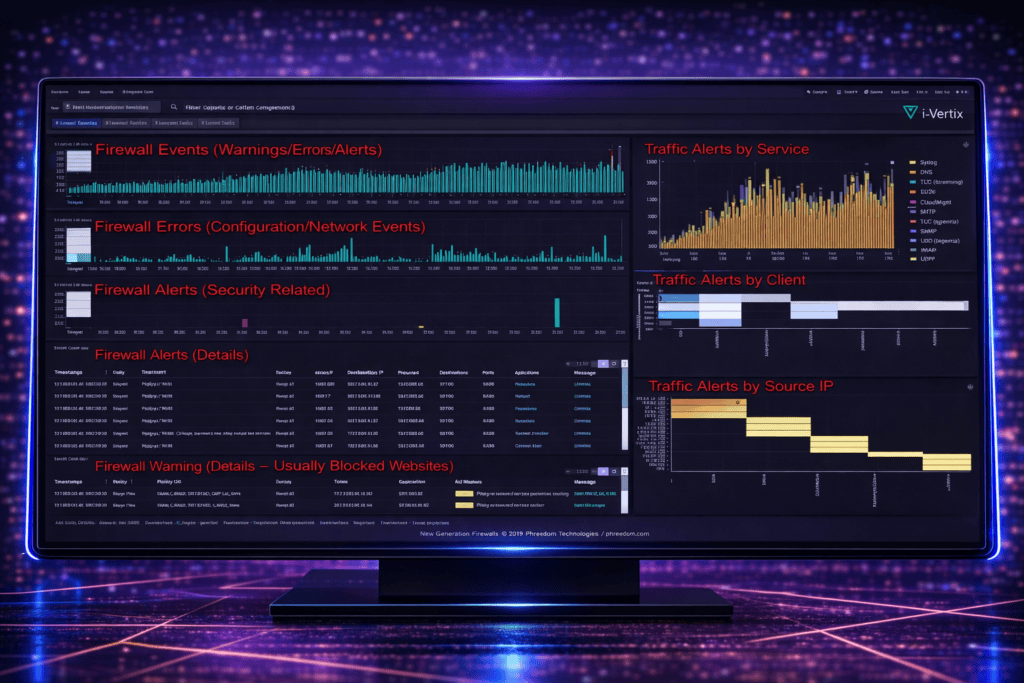
In questo modo è possibile riconoscere pattern, anomalie e correlazioni in grandi volumi di log. Questo supporta i team nell’identificare più rapidamente comportamenti insoliti e nell’analizzare le cause in modo efficiente.
Detection basata su regole per eventi rilevanti per la sicurezza
Un altro punto focale è la detection di eventi rilevanti per la sicurezza. Con meccanismi di detection basati su regole, è possibile riconoscere automaticamente attività sospette.
Tra queste, ad esempio, pattern di accesso insoliti, attività di sistema sospette o eventi critici all’interno dell’infrastruttura.
Security Monitoring con approccio SIEM-Light
Con le funzionalità estese di analisi e detection, il Log Management in i-Vertix si evolve verso un Security Monitoring integrato. La piattaforma permette un’analisi strutturata degli eventi rilevanti per la sicurezza e supporta i team nell’investigazione degli incidenti.
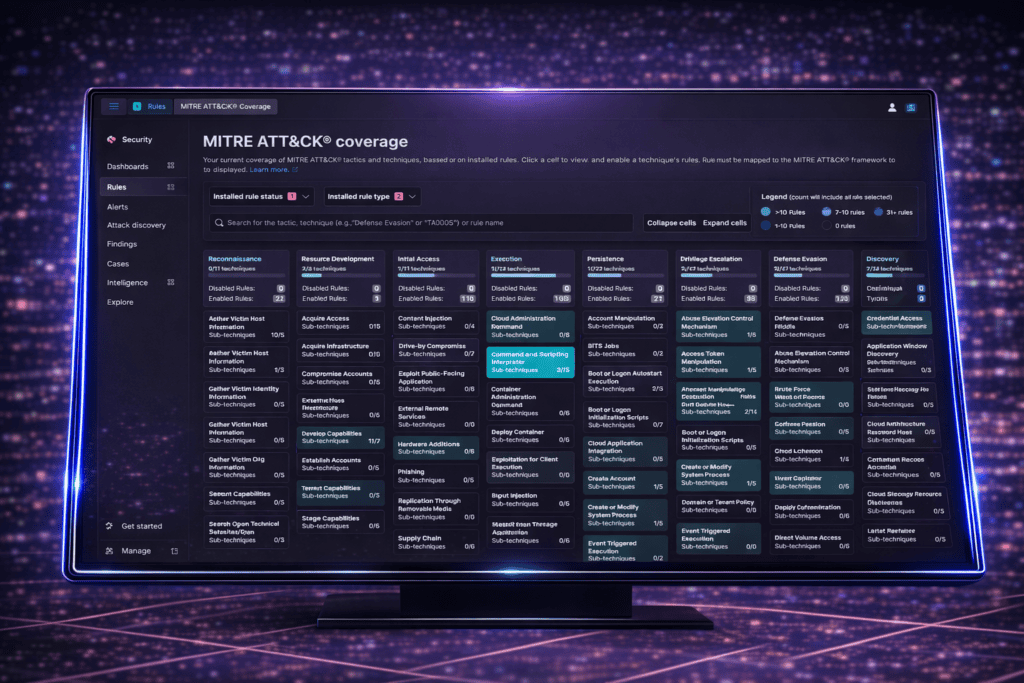
In questo modo i-Vertix offre un approccio SIEM-Light, che crea trasparenza sulla sicurezza senza richiedere la complessità delle piattaforme SIEM classiche.
Supporto per compliance e regolamentazione
Oltre al monitoring e alla sicurezza, anche la compliance gioca un ruolo sempre più importante. Oggi molte aziende devono soddisfare requisiti normativi come NIS2 o GDPR e allo stesso tempo garantire trasparenza sugli eventi rilevanti per la sicurezza nel loro panorama IT.
Il rinnovato Log Management di i-Vertix supporta le organizzazioni nel registrare in modo tracciabile le attività rilevanti per la sicurezza, valutare gli eventi in modo strutturato e reagire più rapidamente in caso di incidenti.
Maggiore trasparenza per le operations e la sicurezza
Il completo rinnovamento del Log Management rafforza sia le operations che l’analisi di sicurezza. I team ottengono una piattaforma performante per raccogliere centralmente i dati di log, valutarli in modo intelligente e riconoscere più rapidamente gli eventi rilevanti per la sicurezza.
Con la nuova Log Data Pipeline, i-Vertix unisce monitoring, analisi e sicurezza in una base dati comune – e trasforma i dati di log in un vero valore aggiunto per le operations e la sicurezza IT.
 Made in Europe