Logdaten gehören zu den wichtigsten Informationsquellen moderner IT-Umgebungen. Sie zeigen, was in Systemen, Anwendungen, Netzwerken und Cloud-Plattformen tatsächlich passiert. Gleichzeitig stellen wachsende Datenmengen, unterschiedliche Formate und steigende Security-Anforderungen viele Teams vor Herausforderungen.
Mit der aktuellen Weiterentwicklung von i-Vertix wurde das Log Management grundlegend überarbeitet. Ziel war es, Logdaten nicht nur zu sammeln und zu speichern, sondern sie intelligenter zu verarbeiten, besser nutzbar zu machen und stärker für Security-Analysen einzusetzen.
Das Ergebnis ist eine moderne Log-Data-Pipeline auf Basis von Elastic, die Log-Ingestion, Datenverarbeitung, Analyse und Security-Funktionalitäten eng miteinander verbindet.
Eine neue Grundlage für die Log Data Pipeline
Die überarbeitete Architektur von i-Vertix setzt auf eine skalierbare Pipeline für die Aufnahme und Verarbeitung von Logdaten. Logs aus Infrastruktur, Anwendungen, Cloud-Umgebungen oder Netzwerkkomponenten können zentral aufgenommen und effizient verarbeitet werden.
Durch die flexible Log-Ingestion lassen sich unterschiedliche Quellen schnell integrieren. Gleichzeitig sorgt die Pipeline dafür, dass auch große Datenmengen stabil verarbeitet und für Analysen bereitgestellt werden können.
Strukturierte Logdaten statt unübersichtlicher Textströme
Ein zentraler Bestandteil der Überarbeitung ist die verbesserte Verarbeitung unstrukturierter Logdaten. Logs werden automatisch geparst, normalisiert und in ein strukturiertes Format überführt.
Dadurch lassen sich Daten aus unterschiedlichen Systemen besser vergleichen, filtern und analysieren. Teams erhalten eine konsistente Datenbasis, die sowohl für Monitoring als auch für Troubleshooting und Security-Analysen genutzt werden kann.
Kontext durch intelligente Datenanreicherung
Logdaten werden während der Verarbeitung mit zusätzlichen Informationen angereichert. Dazu gehören beispielsweise Infrastrukturkontext, Hosts, Services oder Benutzerinformationen.
Diese Anreicherung macht aus einzelnen Logeinträgen aussagekräftige Datensätze, die Zusammenhänge sichtbar machen und eine gezielte Analyse ermöglichen.
Log Intelligence statt reiner Datensammlung
Die Überarbeitung von i-Vertix geht bewusst über klassisches Log Management hinaus. Neben der Speicherung und Durchsuchbarkeit von Logs steht zunehmend die Log Intelligence im Fokus.
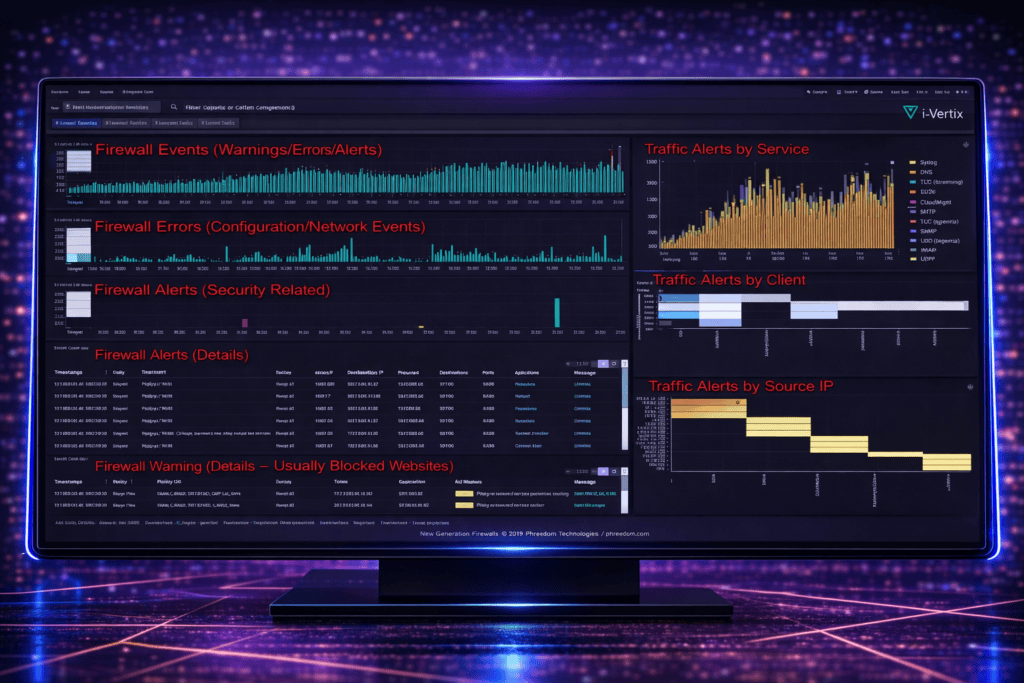
So können Muster, Auffälligkeiten und Zusammenhänge in großen Logmengen erkannt werden. Das unterstützt Teams dabei, ungewöhnliches Verhalten schneller zu identifizieren und Ursachen effizient zu analysieren.
Regelbasierte Detection für sicherheitsrelevante Ereignisse
Ein weiterer Schwerpunkt liegt auf der Detection sicherheitsrelevanter Ereignisse. Mit regelbasierten Detection-Mechanismen lassen sich auffällige Aktivitäten automatisiert erkennen.
Dazu gehören beispielsweise ungewöhnliche Zugriffsmuster, verdächtige Systemaktivitäten oder kritische Ereignisse innerhalb der Infrastruktur.
Security Monitoring mit SIEM-Light-Ansatz
Mit den erweiterten Analyse- und Detection-Funktionen entwickelt sich das Log Management in i-Vertix in Richtung eines integrierten Security Monitorings. Die Plattform ermöglicht eine strukturierte Analyse sicherheitsrelevanter Ereignisse und unterstützt Teams bei der Untersuchung von Vorfällen.
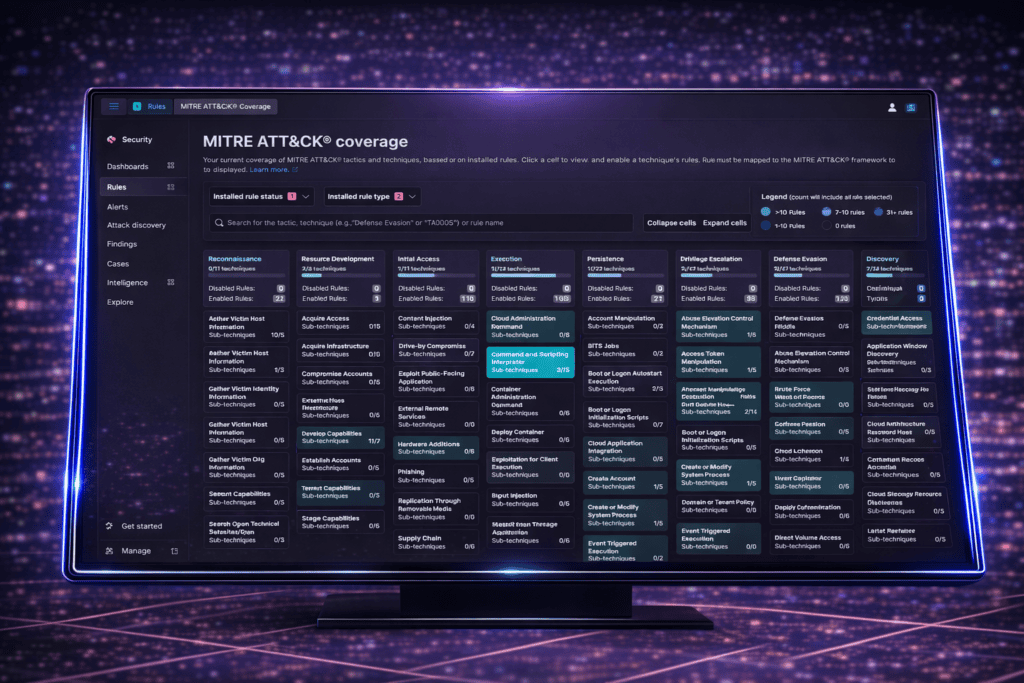
Damit bietet i-Vertix einen SIEM-Light-Ansatz, der Security-Transparenz schafft, ohne die Komplexität klassischer SIEM-Plattformen zu benötigen.
Unterstützung bei Compliance und Regulierung
Neben Monitoring und Security spielt auch Compliance eine immer größere Rolle. Viele Unternehmen müssen heute regulatorische Anforderungen wie NIS2 oder DSGVO erfüllen und gleichzeitig Transparenz über sicherheitsrelevante Ereignisse in ihrer IT-Landschaft gewährleisten.
Das überarbeitete Log Management von i-Vertix unterstützt Organisationen dabei, sicherheitsrelevante Aktivitäten nachvollziehbar zu protokollieren, Ereignisse strukturiert auszuwerten und im Falle von Vorfällen schneller reagieren zu können.
Mehr Transparenz für Betrieb und Sicherheit
Die umfassende Überarbeitung des Log Managements stärkt sowohl den operativen Betrieb als auch die Sicherheitsanalyse. Teams erhalten eine leistungsfähige Plattform, um Logdaten zentral zu sammeln, intelligent auszuwerten und sicherheitsrelevante Ereignisse schneller zu erkennen.
Mit der neuen Log-Data-Pipeline verbindet i-Vertix Monitoring, Analyse und Security in einer gemeinsamen Datenbasis – und macht Logdaten zu einem echten Mehrwert für Betrieb und IT-Sicherheit.
 Made in Europe